
ঢাকা |
প্রকাশিত: ১০:৪৬ অপরাহ্ণ, অক্টোবর ২২, ২০২৬
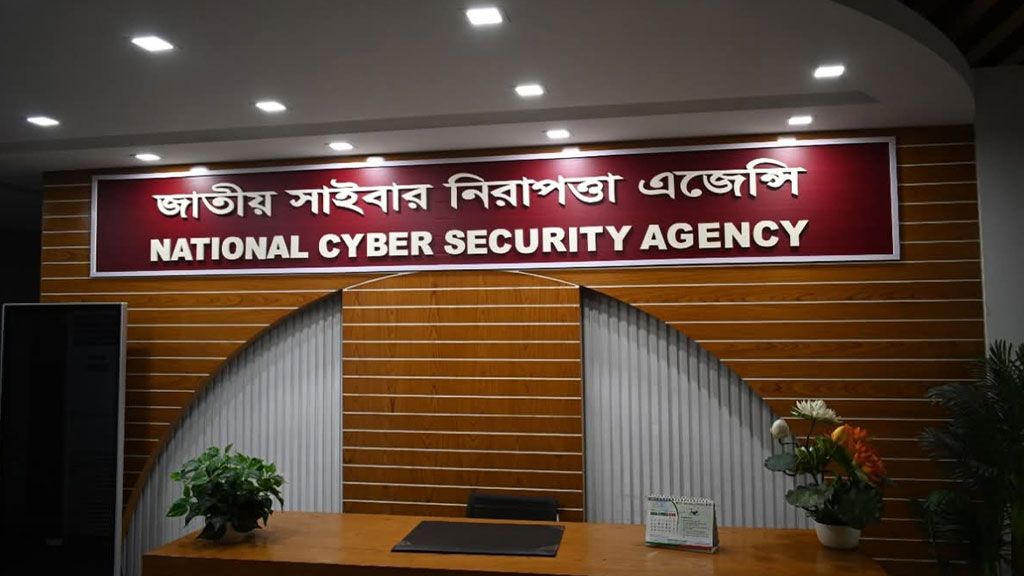
প্রযুক্তি ডেস্ক: ওয়েবসাইট নির্মাণ ও ব্যবস্থাপনায় বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে সম্প্রতি দুটি বড় ধরনের নিরাপত্তা ত্রুটি চিহ্নিত করা হয়েছে। এই ত্রুটির ফলে বিশ্বজুড়ে সাইবার নিরাপত্তার ক্ষেত্রে নতুন ঝুঁকি তৈরি হয়েছে, যার প্রভাব পড়েছে বাংলাদেশেও। আন্তর্জাতিক এই সাইবার ঝুঁকির প্রেক্ষাপটে দেশের সরকারি বিভিন্ন প্রতিষ্ঠান সম্ভাব্য বিপদ এড়াতে এবং সাইবার নিরাপত্তা নিশ্চিত করতে তৎপর হয়ে উঠেছে। জাতীয় সাইবার নিরাপত্তা সংস্থা (এনসিএসএ) সম্প্রতি এক আনুষ্ঠানিক বিবৃতিতে এই তথ্য নিশ্চিত করেছে।
বিবৃতিতে জানানো হয়েছে, পিএইচপি২শেল নামক বিশেষ এই সাইবার ঝুঁকি প্রতিহত করতে বাংলাদেশের সংশ্লিষ্ট সরকারি দপ্তরগুলো একযোগে কাজ করছে। বাংলাদেশ কম্পিউটার কাউন্সিলেরর অধীন বিজিডি ই-গভ সার্ট এবং অন্যান্য দায়িত্বশীল সংস্থাগুলোর মধ্যে নিবিড় সমন্বয়ের মাধ্যমে এই কার্যক্রম পরিচালিত হচ্ছে। সম্ভাব্য ক্ষতির মাত্রা মূল্যায়ন করা, প্রয়োজনীয় নিরাপত্তামূলক ব্যবস্থা গ্রহণ করা এবং দুর্বলতা দূর করার অগ্রগতি নিয়মিতভাবে পর্যবেক্ষণ করা হচ্ছে। বর্তমানে যে সমস্ত তথ্য হাতে এসেছে, তাতে দেখা যায় ঝুঁকিতে থাকা প্রতিষ্ঠানগুলো নিজেরাই এই দুর্বলতা নিরসনে কাজ চালিয়ে যাচ্ছে।
এই নিরাপত্তা ত্রুটিগুলো সমাধানের জন্য প্রোগ্রামটির নির্মাতা প্রতিষ্ঠান ইতোমধ্যে হালনাগাদ সংস্করণ বা প্যাচ প্রকাশ করেছে। তবে সচল ও চলমান ডিজিটাল ব্যবস্থায় এই হালনাগাদগুলো তাৎক্ষণিকভাবে প্রয়োগ করা বেশ সংবেদনশীল একটি কাজ। কারণ ত্রুটি দূর করার পাশাপাশি ডিজিটাল সেবার নিরবচ্ছিন্ন কার্যকারিতা এবং নির্ভরযোগ্যতা বজায় রাখাও অত্যন্ত জরুরি। তাই অত্যন্ত সতর্কতার সঙ্গে এই নিরাপত্তা আপডেটগুলো বাস্তবায়ন, পরীক্ষা এবং যাচাই করার প্রক্রিয়া চলছে।
ইন্টারনেটে উন্মুক্ত থাকা অ্যাপ্লিকেশনগুলো সত্যিই আধুনিক ও হালনাগাদ সফটওয়্যার সংস্করণে পরিচালিত হচ্ছে কি না, তা গভীরভাবে খতিয়ে দেখার ওপর জোর দেওয়া হয়েছে। নিরাপত্তা আপডেট ইনস্টল করার পরও যথাযথ পরীক্ষা-নিরীক্ষা ছাড়া কোনো সিস্টেমকে পুরোপুরি নিরাপদ হিসেবে গণ্য করা উচিত নয় বলে মনে করছে সংশ্লিষ্ট কর্তৃপক্ষ। এনসিএসএ পিএইচপি-ভিত্তিক প্ল্যাটফর্ম ব্যবহারকারী সকল সংস্থাকে তাদের সিস্টেমগুলো দ্রুত পরীক্ষা করে সম্ভাব্য ঝুঁকিপূর্ণ অংশগুলো চিহ্নিত করার আহ্বান জানিয়েছে।
জরুরি ভিত্তিতে নিরাপত্তা আপডেট প্রয়োগ করা, প্রয়োজন সাপেক্ষে সাময়িক সুরক্ষামূলক ব্যবস্থা নেওয়া এবং সার্বিক নিরাপত্তা পরিস্থিতি যাচাই করার পরই কেবল দুর্বলতা নিরসন সম্পন্ন হয়েছে বলে নিশ্চিত হওয়ার পরামর্শ দেওয়া হয়েছে। দেশের সরকারি ডিজিটাল সেবার ধারাবাহিকতা ও উচ্চ নির্ভরযোগ্যতা অক্ষুণ্ণ রেখে ঝুঁকিপূর্ণ ব্যবস্থাগুলোকে দ্রুততম সময়ের মধ্যে সুরক্ষিত করাকেই এখন সর্বোচ্চ অগ্রাধিকার দিচ্ছে সংশ্লিষ্ট সরকারি সংস্থাগুলো।


 Web Nest Ltd.